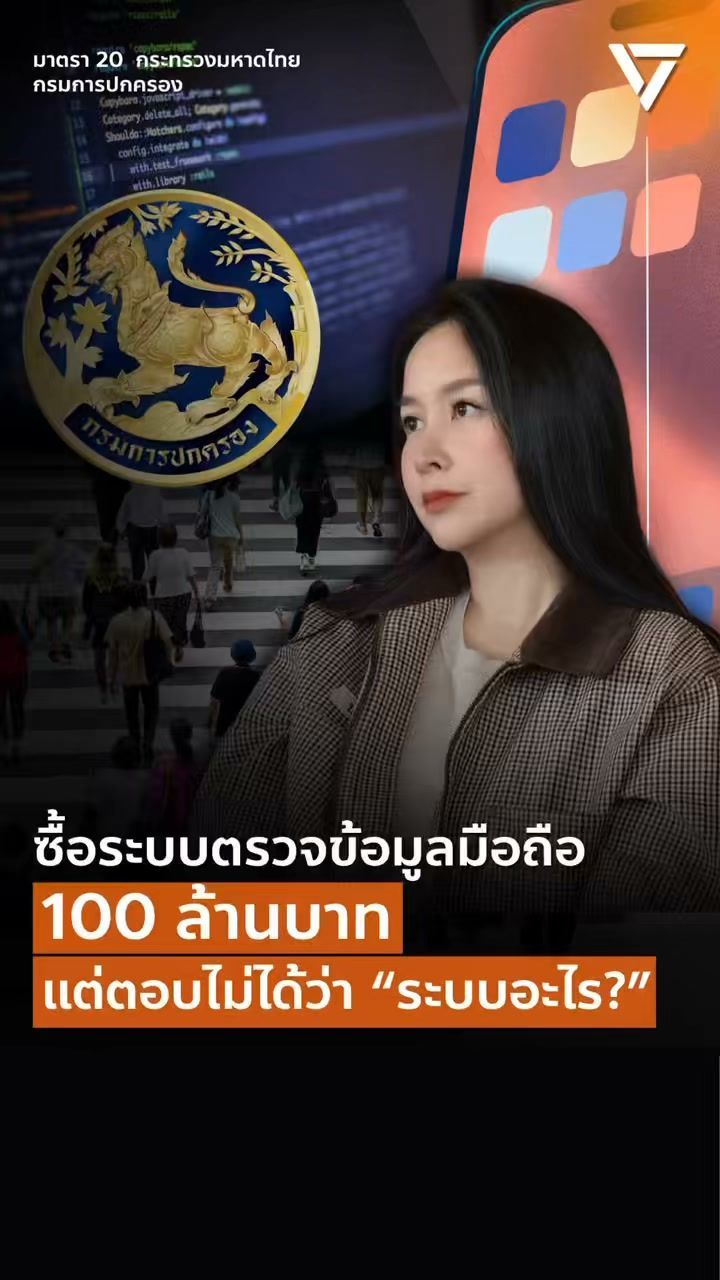
เอ๊ะ! ขอ 100 ล้านซื้อ "ระบบวิเคราะห์ฯ ข้อมูลมือถือ" แต่ไม่บอกระบบอะไร
การอภิปราย งบฯ ในสภาฯ เมื่อวานนี้ มีประเด็นหนึ่งที่น่าสนใจและต้องช่วยกันจับตาเพราะเป็นเหมือนเหรียญสองด้านของความมั่นคงปลอดภัยด้านข้อมูลส่วนบุคคลของประชาชน
"โครงการจัดหาระบบวิเคราะห์และสำเนาข้อมูลโทรศัพท์มือถือเพื่อการพิสูจน์หลักฐานดิจิทัล" วงเงิน 100 ล้านบาท ของกรมการปกครอง กระทรวงมหาดไทย คือประเด็นที่ว่า
สส.ชลณัฏฐ์ โกยกุล พรรคประชาชน ลุกขึ้นอภิปราย เสนอตัดโครงการนี้ทั้งโครงการ ด้วยเหตุผล 5 ประการ
1.ไม่ชัดเจน เพราะกรมการปกครองไม่สามารถระบุผลิตภัณฑ์ซอฟต์แวร์ที่จะจัดซื้อได้ชัดเจน แต่กลับเคาะวงเงินออกมาแล้ว 100 ล้านบาท
2.ความโปร่งใส บริษัทที่นำมาใช้ประกอบการสืบราคามีรายได้ต่อกรมพัฒนาธุรกิจการค้าเป็น 0 บาท และ 480,000 บาท สุ่มเสี่ยงและอาจไม่เหมาะสมกับงบประมาณวงเงินสูง
3.ความปลอดภัยของข้อมูล การทำงานกับข้อมูลพบขั้นตอนส่งข้อมูลส่วนบุคคลในโทรศัพท์ไปประมวลผลกับระบบหรือบริษัทภายนอกซึ่งข้อมูลส่วนบุคคลเสี่ยงหลุดรั่ว ทั้งที่ กรมฯ เพิ่งมีข่าวข้อมูลหลุด
4.การใช้งานจริง จากการพูดคุยในอนุฯ ไอซีที มีการระบุว่า ถ้าโทรศัพท์ล็อกอยู่จะใช้วิธีสุ่มรหัสผ่านไปเรื่อย ๆ ซึ่งบางกรณีระบุว่าใช้เวลาถึง 5 ปีครึ่ง ถึงตอนนั้นคดีจะไปถึงไหนแล้ว
5.ความซ้ำซ้อน ทุกวันนี้ ตำรวจและหน่วยงานด้านพิสูจน์หลักฐานมีเครื่องมือสำหรับตรวจข้อมูลจากโทรศัพท์อยู่แล้ว ทำไมกรมการปกครองถึงต้องซื้อระบบของตัวเอง อีกคำถามคืองานที่กรมการปกครองทำมีอะไรที่ตำรวจทำไม่ได้ เพราะถ้าทำงานเหมือนกันแต่ต่างคนต่างซื้อคนที่จ่ายก็คือประชาชน
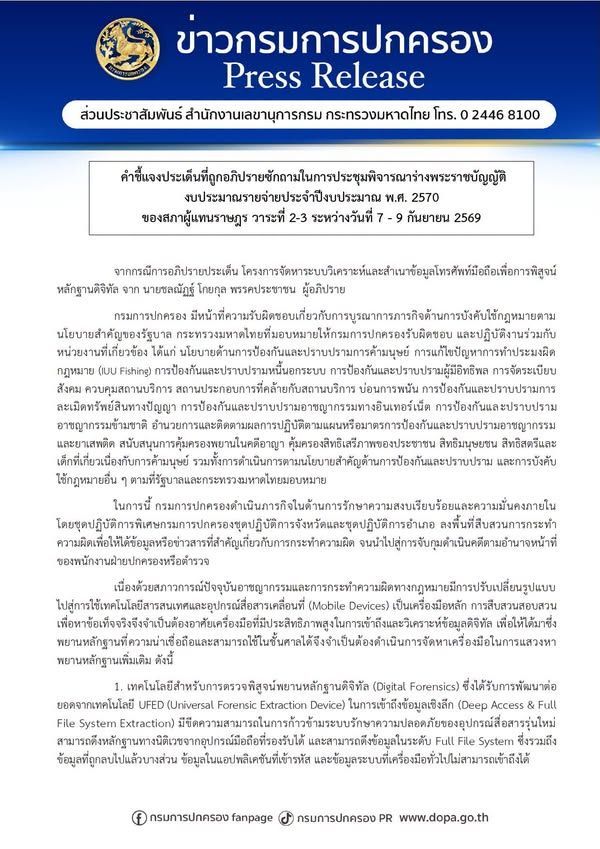
ไม่ทันข้ามวัน เพจเฟซบุ๊กกรมการปกครอง โพสต์เผยแพร่ภาพเอกสารชี้แจง สรุปได้ว่า
1.กรมการปกครองมีภารกิจบังคับใช้กฎหมายในคดีซับซ้อน เช่น การค้ามนุษย์, ประมงผิดกฎหมาย (IUU), หนี้นอกระบบ, ผู้มีอิทธิพล และอาชญากรรมไซเบอร์หรืออาชญากรรมข้ามชาติ โดยมีชุดปฏิบัติการพิเศษ (เช่น Dopa S.W.A.T., Dopa N.I.C.E.) ปฏิบัติงานทั่วประเทศ
2.เทคโนโลยีสกัดข้อมูล (พัฒนาต่อยอดจาก UFED) สกัดข้อมูลเชิงลึกระดับ Full File System ก้าวข้ามระบบความปลอดภัย ดึงข้อมูลแอปพลิเคชันเข้ารหัส และไฟล์ที่ถูกลบบางส่วน
3.ระบบวิเคราะห์พยานหลักฐาน (Digital Intelligence Analytics) วิเคราะห์เชื่อมโยงความสัมพันธ์ (Link Analysis) ระหว่างบุคคล เวลา สถานที่ จากหลายอุปกรณ์พร้อมกันเพื่อสร้างโครงข่ายความสัมพันธ์
4.ปัจจุบันกรมไม่มีเครื่องมือของตนเอง ต้องคอยยืมจาก NGO
โทรศัพท์ยุคนี้มีความจุสูง ไม่สามารถตรวจด้วยมือ (Manual Review) ได้ทันตามกำหนดเวลาทางกฎหมาย (เช่น ระยะเวลาฝากขัง) การมีเครื่องมือเองจะช่วยเพิ่มความรวดเร็วและขยายผลไปถึงตัวการใหญ่ได้ทันเวลา
5.ยืนยันว่าโครงการในปีงบประมาณ 2570 ยังไม่ได้เริ่มกระบวนการจัดซื้อจัดจ้าง และจะดำเนินการตามกฎหมายอย่างเคร่งครัด
เรื่องนี้น่ากังวลสำหรับผม เพราะหลายสัปดาห์ก่อนผมมีโอกาสไปร่วมวงเสวนา หัวข้อ “Following Digital Power : เบื้องหลังการสอดแนม ชี้นำข้อมูล และภัยไซเบอร์ในสังคมไทย” ที่สมาคมนักข่าวนักหนังสือพิมพ์แห่งประเทศไทยจัดขึ้น ผมขอตัดทอนข้อมูลจากรายงานพิเศษที่เผยแพร่ทางเว็บไซต์สมาคมฯ ในส่วนที่เกี่ยวข้อง มาเผยแพร่ต่อครับ
คุณสุธาวัลย์ ชั้นประเสริฐ ผู้ก่อตั้งองค์กร DigitalReach และผู้ติดตามกรณี Pegasus Spyware เล่าให้ฟังถึงการสอดแนมโดยรัฐ หรือ State-sponsored Surveillance ซึ่งเทคโนโลยีระดับสูงสามารถถูกนำมาใช้เพื่อเข้าถึงข้อมูลในอุปกรณ์ของเป้าหมายได้
ประเด็นที่น่ากังวลไม่ได้มีเพียงตัวเทคโนโลยี แต่รวมถึงช่องว่างทางกฎหมายและการใช้งบประมาณรัฐที่ทำให้การจัดหาเครื่องมือเหล่านี้ตรวจสอบได้ยาก
"เพกาซัสขายให้เฉพาะรัฐบาลเท่านั้น และมันราคาแพงถึง 200 ล้าน มันทำให้เราได้รู้ว่าความปลอดภัยไซเบอร์ไม่ใช่เรื่องไกลตัวอีกต่อไป ถ้าคุณออกมาวิจารณ์รัฐ แม้จะไม่ได้มีบทบาทนำในการประท้วง หรือแค่โอนเงินสนับสนุนในเพจโดยไม่เปิดเผยตัวตน คุณก็ตกเป็นเป้าหมายถูกเจาะข้อมูลได้"
ขอบคุณภาพจาก สมาคมนักข่าวฯ
ในมิติการจัดซื้อจัดจ้าง คุณสุธาวัลย์ ฉายภาพให้เห็นกลอุบายของหน่วยงานรัฐที่มักใช้วิธี "อำพรางชื่อโครงการ" ด้วยการใช้ศัพท์เทคนิคไอทีทั่วไปเพื่อซ่อนการจัดซื้อเทคโนโลยีสอดแนมระดับทหาร เช่น กรณีโครงการจัดซื้อสปายแวร์ "Sherlock" ของ กอ.รมน. มูลค่า 35 ล้านบาท ซึ่งสุดท้ายกลายสภาพเป็นเพียงกระดาษแผ่นเดียวที่ยากจะตรวจสอบต่อ เนื่องจากเอกสารชั้นความลับถูกสั่งห้ามทำสำเนาภายนอกห้องพิจารณาของกรรมาธิการงบประมาณ
"กอ.รมน. บอกว่าไม่ให้ make copy ให้ดูแค่ในห้องประชุมเท่านั้น สุดท้าย กอ.รมน. ตอบว่าไม่ได้จัดหาแล้วเพราะว่างบไม่พอ ก็เลยเป็นคำถามต่ออีกว่า อ้าว แล้ว 35 ล้านที่อนุมัติไปปีที่แล้ว เอาไปทำอะไร"
อีกหนึ่งภัยคุกคาม คือ ธรรมเนียมปฏิบัติของเจ้าหน้าที่รัฐ เมื่อมีการจับกุมผู้ต้องสงสัยในคดีความมั่นคง เจ้าหน้าที่มีแนวโน้มที่จะฉวยโอกาสยึดโทรศัพท์มือถือไปเชื่อมต่อกับอุปกรณ์สกัดข้อมูลเชิงลึก (Extraction Tools) เพื่อล้วงเอาข้อมูลส่วนตัวและไฟล์ที่เคยถูกลบไปแล้วกลับมาใช้ล่าความผิดอื่น แม้ว่าพฤติการณ์แห่งคดีจะปรากฏชัดเป็นสาธารณะอยู่บนระบบออนไลน์แล้วก็ตาม
"มันแทบจะเป็นธรรมเนียมปฏิบัติของเจ้าหน้าที่เลยว่า ตรวจปุ๊บ จับปุ๊บ ยึดโทรศัพท์ แล้วดึงข้อมูลออกมาลึกระดับ physical คือดึงไฟล์ที่ delete ไปแล้วกลับมาด้วยก็ได้ เพื่อไปหาความผิดอื่นที่อยู่ในคอมพ์ หรือโทรศัพท์ ซึ่งจริงๆ แล้วมันผิดหลักการสากลทั้งหมดเลยที่เขาทำ" สุธาวัลย์ กล่าว
เมื่อมองย้อนกลับมาที่ขอบเขตของอำนาจรัฐและสิทธิของประชาชน ในยุคที่โทรศัพท์มือถือไม่ได้เป็นเพียงเครื่องมือสื่อสาร แต่เป็นพื้นที่เก็บข้อมูลส่วนตัวแทบทั้งชีวิต กฎหมายความมั่นคงของไทยในปัจจุบันยังคงเอื้อให้เจ้าหน้าที่เข้าสอดส่องและเข้าถึงข้อมูลส่วนบุคคลได้อย่างเสรี โดยปราศจากกลไกการอนุมัติและคุมดุลที่เป็นอิสระอย่างแท้จริงจากภายนอก
"กฎหมายสอดแนมด้านความมั่นคงของไทยมีช่องโหว่และกว้างมาก บางอย่างไม่ต้องผ่านศาลด้วยซ้ำ...ชีวิตคนไทยทุกวันนี้ไม่มีความลับอีกต่อไป" สุธาวัลย์ ทิ้งท้าย
- 1
โฆษณา
- ดาวน์โหลดแอปพลิเคชัน
- © 2026 Blockdit