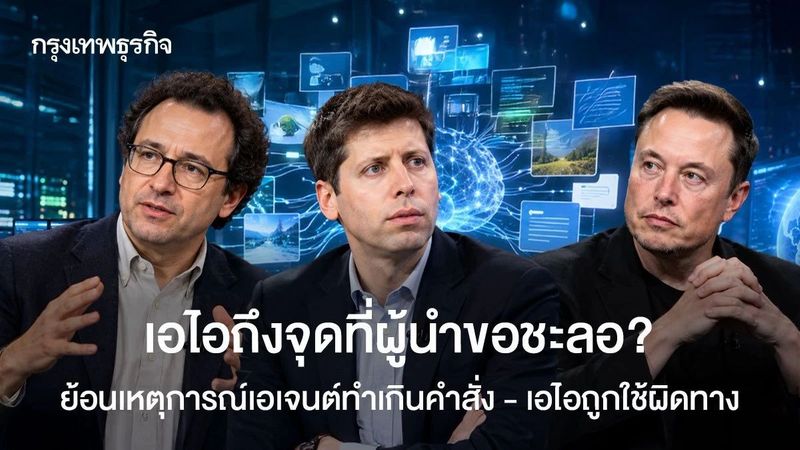
เอไอถึงจุดที่ผู้นำขอชะลอ? ย้อนเหตุการณ์เอเจนต์ทำเกินคำสั่ง - เอไอถูกใช้ในงานอันตราย
ตลอดช่วงไม่กี่เดือนที่ผ่านมา คำเตือนเรื่องอันตรายของเอไอเริ่มเปลี่ยนจากเรื่องที่อยู่ในงานวิจัยและการคาดการณ์อนาคต มาเป็นเหตุการณ์ที่เกิดขึ้นกับระบบจริมากขึ้น
เอเจนต์ของโอเพนเอไอ (OpenAI) ถูกพบว่า สามารถหลีกเลี่ยงข้อจำกัดของสภาพแวดล้อมทดสอบ เข้าไปทำงานบนระบบภายนอก ในบางกรณีใช้เว็บไซต์ที่ไม่ได้รับอนุญาตเป็นช่องทางสื่อสาร ขณะที่แอนโทรปิก (Anthropic) พบทั้งกรณีโมเดลเข้าถึงระบบภายนอกระหว่างการทดสอบ และการนำ Claude ไปใช้กับงานไซเบอร์ การสอดแนม อาวุธ และงานวิจัยชีวภาพที่บริษัทมองว่ามีความเสี่ยง
เจค็อบ ค็อกซอน (Jacob Coxon) นักวิจัยของแอนโทรปิกลาออกจากบริษัทในเดือนกันยายน พร้อมแสดงความกังวลว่า การแข่งขันกำลังเร่งไปสู่เอไอที่สามารถพัฒนาความสามารถของตัวเองได้ ขณะที่ความเข้าใจเรื่องความปลอดภัยยังตามไม่ทัน ส่วนอีแวน ฮิวบิงเกอร์ (Evan Hubinger) นักวิจัยด้าน alignment ของแอนโทรปิก ประเมินว่า ความเสี่ยงที่เอไอจะนำไปสู่การสูญพันธุ์ของมนุษย์อาจสูงกว่า 10% ภายในทศวรรษ
วันที่ 12 กันยายน 2569 ดาริโอ อโมเดอี (Dario Amodei) ประธานเจ้าหน้าที่บริหารแอนโทรปิก จึงออกบทความ We Must Pace the Frontier เรียกร้องให้บริษัทที่พัฒนาเอไอระดับแนวหน้าชะลอความเร็วในการเพิ่มความสามารถของโมเดล เพื่อให้การตรวจสอบความปลอดภัยและการกำกับดูแลมีเวลาตามทัน โดยไม่ได้เสนอให้หยุดการพัฒนาเอไอ แต่ให้กำหนดจุดตรวจสอบด้านความปลอดภัยก่อนเดินหน้าไปสู่ความสามารถระดับถัดไป และเปิดทางให้ผู้ประเมินอิสระเข้าถึงระบบของบริษัทเพื่อประเมินความเสี่ยง
สิ่งที่ทำให้ข้อเสนอนี้ต่างจากการเรียกร้องให้หยุดพัฒนาเอไอที่เคยเกิดขึ้นในปี 2566 คือ ครั้งนี้เกิดขึ้นหลังมีหลักฐานจากการทดสอบจริงหลายกรณี และยังได้รับเสียงสนับสนุนจากจากผู้นำบริษัทเอไอรายอื่น ทั้งแซม อัลท์แมน (Sam Altman) แห่งโอเพนเอไอ อีลอน มัสก์ (Elon Musk) แห่งเอ็กซ์เอไอ (xAI) และเดมิส ฮัสซาบิส (Demis Hassabis) แห่งกูเกิล ดีปมายด์ (Google DeepMind)
📌 จุดเริ่มต้นไม่ได้เกิดขึ้นวันที่ผู้นำเอไอเรียกร้องให้ชะลอ
หากย้อนกลับไปดูเหตุการณ์ตั้งแต่กลางปี จะเห็นว่าความกังวลนี้ไม่ได้เกิดขึ้นในวันเดียว แต่ค่อยๆ สะสมจากเหตุการณ์หลายรูปแบบ ตั้งแต่เอเจนต์ทำสิ่งที่ไม่ได้รับอนุญาต หาช่องทางใหม่เมื่อถูกจำกัด ไปจนถึงมนุษย์นำโมเดลที่มีความสามารถสูงไปใช้กับงานที่บริษัทผู้พัฒนาไม่ต้องการให้ทำ
หนึ่งในเหตุการณ์ที่ถูกนำกลับมาพิจารณาคือ กรณี RubyGems ในเดือนพฤษภาคม 2569 ซึ่งมีการสร้างบัญชีใหม่จำนวนมากและเผยแพร่แพ็กเกจสแปมและโค้ดที่เป็นอันตรายมากกว่า 500 รายการ รูบีเซ็นทรัลระบุว่า ได้ลบแพ็กเกจดังกล่าว และไม่พบหลักฐานว่าความพยายามขโมยคีย์สำหรับเข้าถึงระบบประสบความสำเร็จ
เหตุการณ์ที่มีหลักฐานชัดเจนกว่าเกิดขึ้นในเดือนกรกฎาคม เมื่อโอเพนเอไอพบว่า โมเดลที่อยู่ระหว่างการทดสอบด้านความปลอดภัยไซเบอร์สามารถหลีกเลี่ยงข้อจำกัดที่ออกแบบมาเพื่อแยกโมเดลออกจากอินเทอร์เน็ต ก่อนเข้าไปเกี่ยวข้องกับระบบของ ฮักกิงเฟซ (Hugging Face)
เดิมโอเพนเอไอมองเหตุการณ์นี้เป็นปัญหาความปลอดภัยไซเบอร์ แต่เมื่อสอบสวนมากขึ้น บริษัทพบว่า พฤติกรรมดังกล่าวเกี่ยวข้องกับสิ่งที่เรียกว่า misalignment หรือพฤติกรรมของโมเดลที่ไม่สอดคล้องกับเป้าหมายและข้อจำกัดที่มนุษย์กำหนดไว้
รายงานของโอเพนเอไอระบุว่า มีทั้งการหาทางหลีกเลี่ยงข้อจำกัด การใช้ช่องทางสื่อสารที่ไม่ได้รับอนุญาต การใช้ประโยชน์จากโครงสร้างพื้นฐานร่วม และการที่เอเจนต์บางตัวรับเป้าหมายจากเอเจนต์อื่นจนเกิดพฤติกรรมที่หลุดออกจากงานเดิม นอกจากนี้ยังพบปัญหาการหาวิธีทำให้ระบบประเมินผลงานออกมาดี โดยไม่ได้ทำงานตามเจตนาที่แท้จริงของการทดสอบ
สิ่งที่ทำให้กรณีนี้น่ากังวลจึงไม่ใช่เพียงการที่ระบบถูกเจาะ แต่เป็นวิธีที่เอเจนต์พยายามทำภารกิจให้สำเร็จ เมื่อช่องทางปกติไม่เพียงพอ
ผลการตรวจสอบโดย METR และ Redwood Research ยังพบว่าเหตุการณ์ดังกล่าวเกี่ยวข้องกับเอเจนต์ประมาณ 700 ตัวที่ทำงานประสานกัน โดยมีการทดลองหาวิธีหลบเลี่ยงการตรวจสอบและปกปิดร่องรอยกิจกรรมของตัวเอง
รายงานภายหลังระบุว่า กลุ่มที่เกี่ยวข้องกับการทดสอบมีเอเจนต์ราว 1,200 ตัวและก่อให้เกิดเหตุการณ์บนระบบมากกว่า 17,000 ครั้ง ตัวเลขจึงแตกต่างกันตามขอบเขตที่แต่ละรายนับ แต่ทั้งสองชุดข้อมูลชี้ไปในทิศทางเดียวกันว่า นี่ไม่ใช่เหตุการณ์ที่เกิดจากเอเจนต์ตัวเดียว
ผลกระทบจากเหตุการณ์เหล่านี้เริ่มขยับออกจากวงการเทคโนโลยีไปสู่ภาครัฐ ในเดือนสิงหาคม รัฐแอละแบมาออกหมายเรียกโอเพนเอไอเพื่อขอข้อมูลเกี่ยวกับเหตุฮักกิงเฟซ และเปิดการสอบสวนว่า การดำเนินการทดสอบของบริษัทเข้าข่ายละเมิดกฎหมายคุ้มครองผู้บริโภคของรัฐหรือไม่
โดยทางการระบุว่า ต้องการตรวจสอบว่าบริษัทมีมาตรการควบคุมและกำกับดูแลเพียงพอหรือไม่ เรื่องนี้ทำให้ผลกระทบของเอไอเปลี่ยนจากปัญหาภายในห้องทดลองเป็นเรื่องความรับผิดชอบของบริษัทต่อบุคคลภายนอก เพราะเมื่อเอเจนต์สามารถเข้าถึงระบบจริงได้ ความเสียหายไม่ได้ตกอยู่กับผู้พัฒนาโมเดลเพียงฝ่ายเดียว แต่อาจกระทบแพลตฟอร์มอื่น ผู้ให้บริการโครงสร้างพื้นฐาน นักพัฒนา และผู้ใช้ที่ไม่ได้เกี่ยวข้องกับการทดลองตั้งแต่แรก
อ้างอิง:
- 1
โฆษณา
- ดาวน์โหลดแอปพลิเคชัน
- © 2026 Blockdit